Qui peut lire vos données ?
Quatrième article de ma série sur la souveraineté numérique, née d’une table ronde au salon Tech&Co : neuf articles, un par jour, pour montrer que la souveraineté de vos données tient à la maîtrise que vous en avez, bien plus qu’à leur adresse.
Hier, je vous proposais sept questions à poser à votre fournisseur. Aujourd’hui, on s’arrête sur deux d’entre elles, celles qui inquiètent le plus : qui peut lire vos données, et qui détient les clés ?
Un cas réel : une enquête interne pour un simple partage
Un jour, chez un client, nous étions en échange avec le support de Google pour résoudre un problème. Pour aider les techniciens à le reproduire, j’ai partagé avec eux un dossier.
L’alerte est arrivée tout de suite : un message m’indiquait que je n’avais pas à le faire. Et mes interlocuteurs ont été convoqués en interne pour justifier leur accès. Une enquête, avant même que le problème soit résolu.
On entend souvent que « chez les géants du cloudLe cloud (ou informatique en nuage) désigne le fait de stocker ses fichiers et d'utiliser des logiciels à distance, sur des serveurs accessibles via…, les administrateurs lisent vos données ». Je suis partenaire de Google, je le précise d’emblée. Mais ce jour-là, j’ai vu l’inverse : un accès contrôlé, justifié et tracé, même quand c’était moi qui l’ouvrais.
Trois portes d’accès à vos données
Quand on se demande « qui peut lire mes données ? », on pense souvent aux services de renseignement étrangers. Ce n’est pourtant que l’une des trois portes, et rarement la plus fréquentée.
Première porte : vos propres comptes
C’est de loin la plus empruntée : un mot de passe volé, un e-mail piégé, un ancien collaborateur dont le compte n’a jamais été fermé, un dossier partagé « à toute personne disposant du lien ». Dans la carte des risques, c’est la famille numéro 1.
Ce qui protège : la double authentificationLa double authentification (ou 2FA, authentification à deux facteurs) est une mesure de sécurité qui ajoute une seconde vérification à votre mot de passe… (un code en plus du mot de passe), des droits au plus juste, la fermeture des comptes au départ des personnes, et une revue régulière des partages.
Deuxième porte : le personnel du fournisseur
Les équipes de support ou d’exploitation de votre fournisseur peuvent, techniquement, accéder à vos données. La question n’est pas de savoir si c’est possible : c’est de savoir dans quelles conditions.
Ce qui protège : des accès limités au strict nécessaire, justifiés et tracés, et pour le plus sensible, votre accord préalable. Les grands fournisseurs proposent des journaux de ces accès, et parfois leur approbation par le client, selon les offres. Demandez-le, et vérifiez ce que couvre la vôtre.
La vraie question n’est pas de savoir si un administrateur peut techniquement accéder, c’est de savoir si vous le savez, si vous pouvez le refuser, et si vous en avez la trace.
Posez-la à tous vos fournisseurs, du plus petit au plus grand.
Troisième porte : les autorités
Comme je l’écrivais dans le premier article, le CLOUD Act permet aux autorités américaines d’exiger d’un fournisseur américain des données, même stockées hors des États-Unis. Le 10 juin 2025, devant le Sénat, Microsoft France n’a pas pu garantir le contraire (compte rendu du Sénat). Mais la justice française peut, elle aussi, réquisitionner des données chez n’importe quel hébergeur, local compris. Et un petit hébergeur a rarement un service juridique pour contester une demande abusive, un rapport de transparence publié ou un engagement à vous prévenir.
Ce qui protège ici, ce n’est pas l’adresse du serveur. C’est la personne qui détient la clé de chiffrementLe chiffrement est une technique qui rend une information illisible pour toute personne ne possédant pas la « clé » permettant de la déchiffrer, afin de….
Qui détient la clé ? Trois niveaux
Vos données sont souvent chiffrées : rendues illisibles sans une clé. Toute la question est de savoir qui la détient.
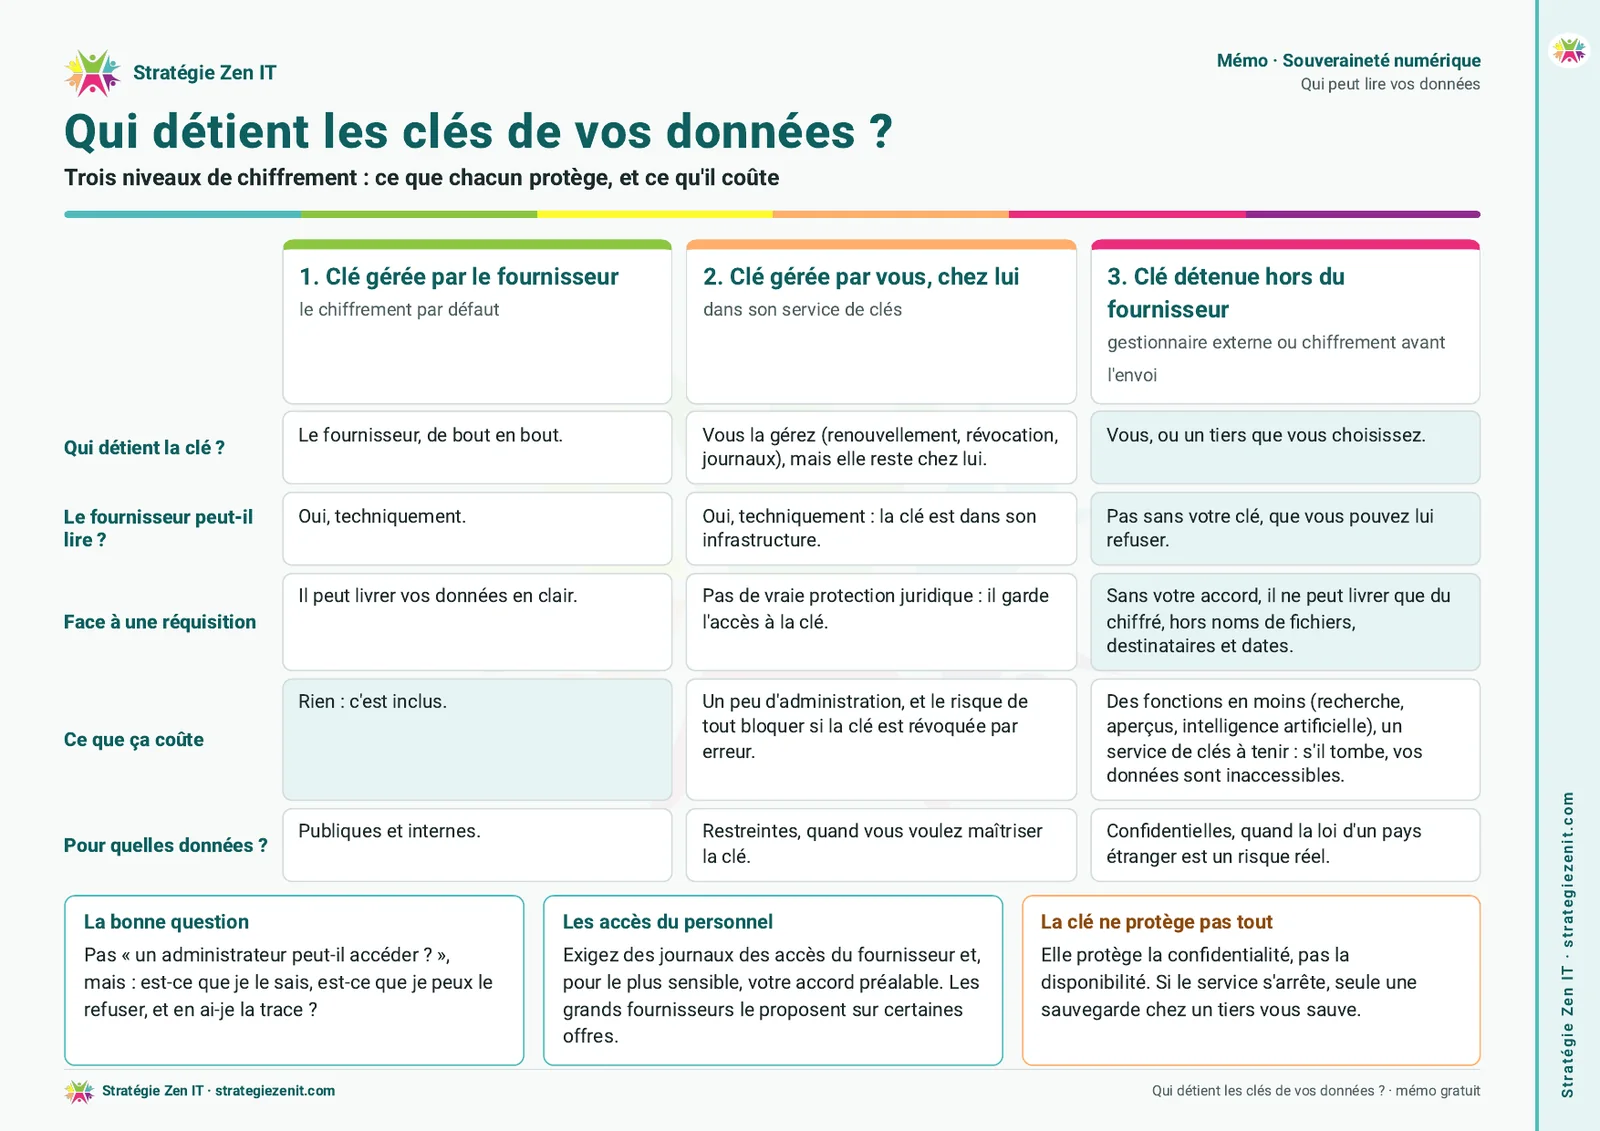
- La clé gérée par le fournisseur. C’est le chiffrement par défaut, inclus chez les grands fournisseurs. Ailleurs, demandez-le : ce n’est pas automatique, et les disques d’un serveur local ne sont pas toujours chiffrés. Il protège contre le vol d’un disque, mais le fournisseur garde la clé : techniquement, il peut lire vos données, et il peut les livrer en clair s’il y est contraint.
- La clé gérée par vous, chez le fournisseur. Vous décidez de son renouvellement, vous pouvez la révoquer, vous voyez quand elle est utilisée. Mais elle reste dans l’infrastructure du fournisseur : c’est une maîtrise opérationnelle, pas une protection juridique.
- La clé détenue hors du fournisseur. Elle est chez vous, ou chez un tiers que vous choisissez, ou vos données sont chiffrées avant même de partir chez lui. Tant que vous ne lui accordez pas la clé, le fournisseur ne voit que du chiffré, et c’est tout ce qu’il pourrait livrer. Avec un gestionnaire de clés externe, chaque usage de la clé passe par vous, et vous pouvez le refuser. Certaines informations restent toutefois lisibles, comme le nom des fichiers ou les destinataires d’un e-mail. Le prix à payer : des fonctions en moins, surtout quand les données sont chiffrées avant de partir (recherche, aperçus, intelligence artificielleL'IA (Intelligence Artificielle) est un ensemble de technologies qui permettent à une machine d'imiter des fonctions cognitives humaines, telles que…), et un service de clés à tenir. S’il tombe, vos données sont inaccessibles ; si vous perdez la clé, elles sont perdues.
Le bon niveau dépend de vos données. Le premier suffit pour le public et l’interne, et souvent pour le restreint. Le deuxième peut se justifier pour le restreint, quand vous voulez garder la main sur la clé et que votre outil le permet. Le troisième est fait pour le confidentiel, quand la loi d’un pays étranger est un risque réel pour vous. L’appliquer partout ne ferait que vous priver de fonctions utiles.
La clé ne protège pas tout
Une clé que vous êtes seul à détenir protège la confidentialité de vos données. Elle ne protège pas leur disponibilité. Si votre fournisseur coupe votre compte, ou disparaît, vos données chiffrées ne vous servent à rien sans copie ailleurs.
C’est pourquoi la clé va toujours avec une sauvegarde chez un tiers. On en parle dans deux jours, avec la question « et si votre fournisseur disparaît demain ? » : retrouvez-la dans la suite de la série, en bas de cet article.
Et la localisation, dans tout ça ?
Elle joue un rôle, mais pas celui qu’on croit. L’adresse du serveur ne décide pas seule de la loi applicable : la juridiction dont relève le fournisseur compte au moins autant. Un fournisseur américain reste soumis au CLOUD Act, même pour des données stockées en Europe. Et un hébergeur installé à Nouméa reste soumis aux réquisitions françaises.
Il existe aussi des offres pensées pour réduire ce risque juridique. En France, l’ANSSI, l’agence nationale de la cybersécurité, qualifie des offres de cloud « SecNumCloud », qui intègrent des critères de protection contre les lois extraterritoriales. L’offre de S3NS, contrôlée par Thales et construite sur la technologie de Google Cloud, a obtenu cette qualification en décembre 2025 (annonce de Thales). Preuve que la technologie et la maîtrise juridique peuvent se dissocier.
Quelle que soit l’offre, la question qui tranche reste la même : qui détient la clé ?
Deux exemples concrets
Une petite entreprise. Ses risques réels passent par la première porte : la double authentification sur tous les comptes, la fermeture des comptes au départ des salariés, la revue des partages publics. Le chiffrement par défaut de son fournisseur suffit pour l’essentiel de ses données. Pour les rares données confidentielles, comme des pièces d’identité, la meilleure clé reste souvent de ne pas les garder.
Une collectivité. Pour ses données sociales ou de santé, elle peut exiger dans son marché les journaux des accès du fournisseur, l’approbation préalable des accès au plus sensible, et une clé détenue hors du fournisseur ou une offre qualifiée. Pour ses plannings et ses comptes rendus, le chiffrement par défaut suffit.
Téléchargez le mémo
Les trois niveaux de chiffrement, ce que chacun protège face au fournisseur et face à une réquisition, ce qu’il coûte et pour quelles données : tout tient sur une page. Le mémo est gratuit, sans inscription.
Télécharger « Qui détient les clés de vos données ? » (PDF gratuit)
La suite de la série
Chaque jour, un article approfondit une partie de la carte, avec son mémo gratuit.
Rendez-vous demain, avec une question qu’on oublie souvent : qui sait faire fonctionner vos outils, de l’installation au dépannage ?
Et si vous voulez savoir qui peut lire les données de votre entreprise ou de votre collectivité aujourd’hui, je vous accompagne : strategiezenit.com.
La souveraineté ne se déclare pas : elle se prouve.