Les sept questions à poser à votre fournisseur numérique, local ou non
Troisième article de ma série sur la souveraineté numérique, née d’une table ronde au salon Tech&Co : neuf articles, un par jour, pour montrer que la souveraineté de vos données tient à la maîtrise que vous en avez, bien plus qu’à leur adresse.
Vous avez classé vos données. Vous savez lesquelles sont publiques, internes, restreintes ou confidentielles. Reste à choisir à qui vous les confiez.
C’est la troisième étape de la méthode : le contrat, et une partie de la quatrième, la technique. Et la bonne nouvelle, c’est qu’il n’est pas nécessaire d’être juriste pour la franchir. Sept questions suffisent, à poser à tout fournisseur, qu’il soit à Nouméa, à Paris ou en Californie.
Un cas réel : ce qu’un refus de répondre veut dire
Je vous racontais dans le premier article l’histoire de cette créatrice d’entreprise, à qui l’on avait recommandé un logicielOutil. Application numérique qui permet de répondre à un besoin. de facturation calédonien sans conditions d’utilisation, sans DPA et sans politique de données.
J’avais aussi demandé au développeur sur quelles technologies reposait son produit. Ce n’était pas de la curiosité. Selon la réponse, la situation change du tout au tout :
- un logiciel connu avec une surcouche maison : qui maintient la base, sur quelle version, avec quelles mises à jour de sécurité ?
- une solution étrangère revendue sous un autre nom : le vrai sous-traitant est caché, et les données sont peut-être hébergées loin d’ici. Un « local » de façade.
- un développement entièrement maison : qui le fera évoluer dans cinq ans, et comment récupérerez-vous vos factures s’il s’arrête ?
Il n’a pas voulu répondre. Ce refus était, en lui-même, une réponse.
Les sept questions
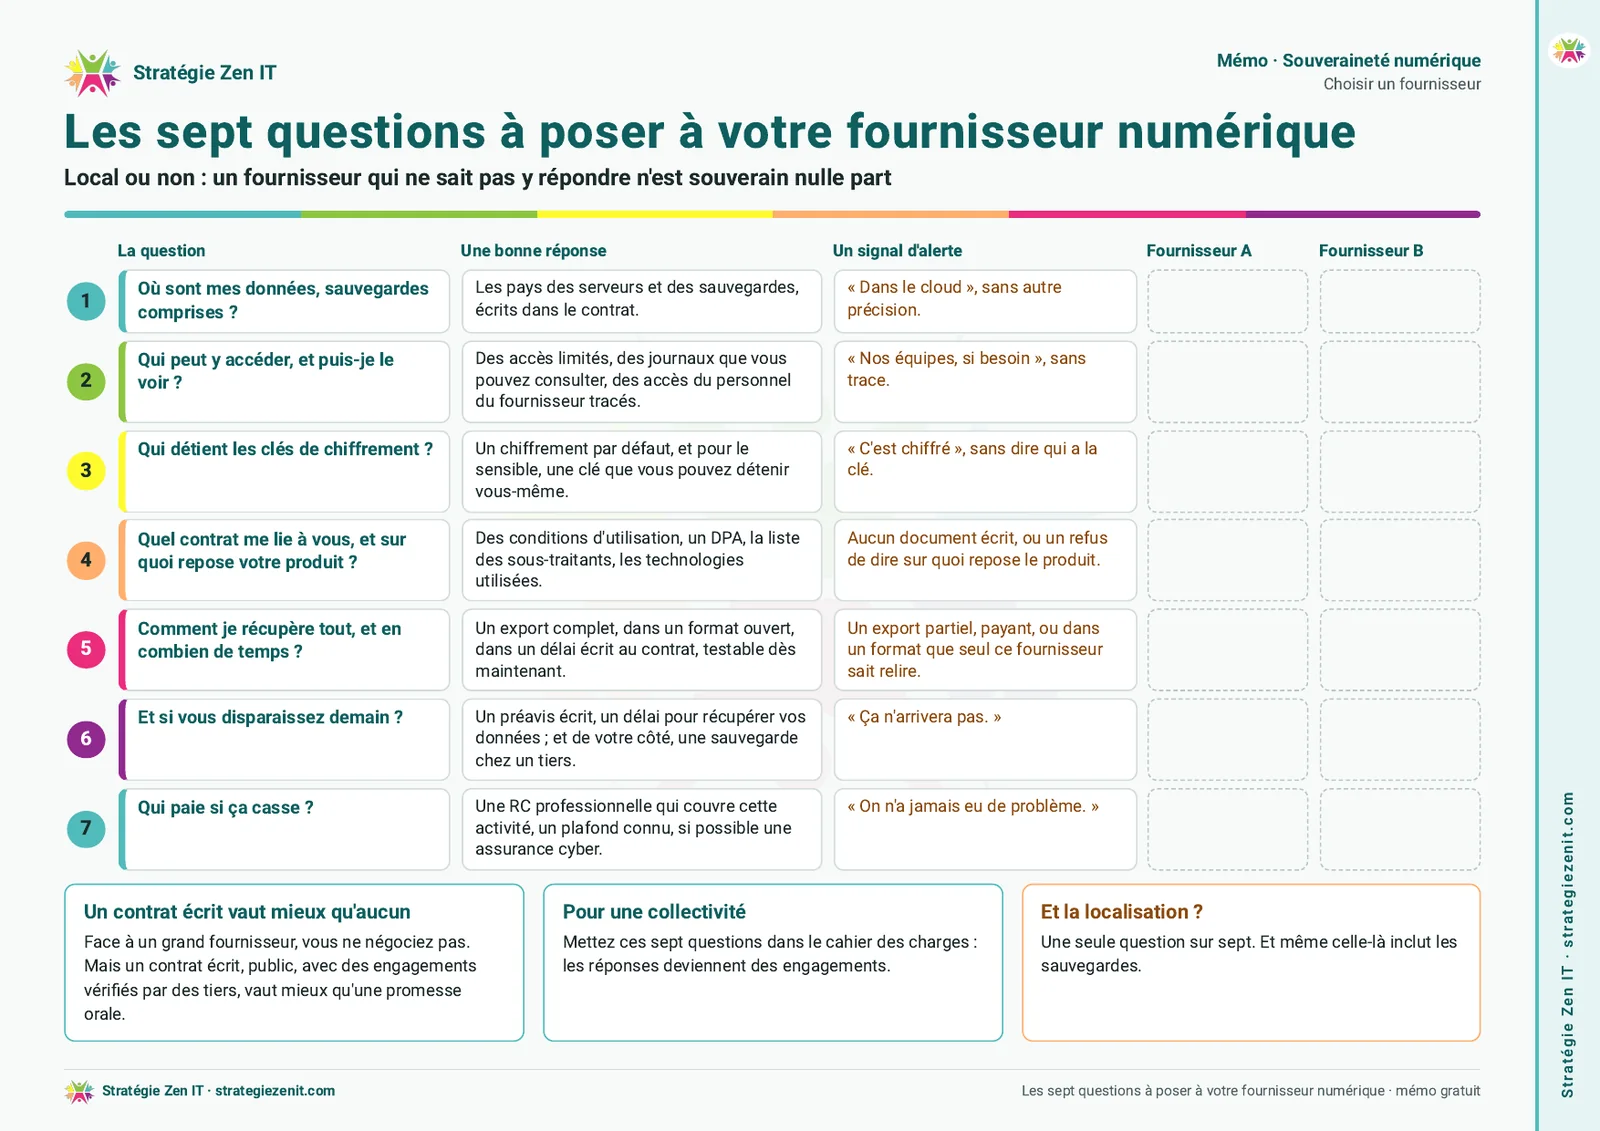
1. Où sont mes données, sauvegardes comprises ?
Une bonne réponse : les pays où se trouvent les serveurs, et ceux des sauvegardes, écrits dans le contrat.
Un signal d’alerte : « dans le cloudLe cloud (ou informatique en nuage) désigne le fait de stocker ses fichiers et d'utiliser des logiciels à distance, sur des serveurs accessibles via… », sans autre précision. Le cloud est toujours quelque part.
C’est la seule des sept questions qui porte sur la localisation. Et même elle ne s’arrête pas aux serveurs principaux : une sauvegarde peut se trouver ailleurs.
2. Qui peut y accéder, et puis-je le voir ?
Une bonne réponse : des accès limités au strict nécessaire, des journaux d’accès que vous pouvez consulter, des accès du personnel du fournisseur tracés et, pour le plus sensible, votre accord préalable.
Un signal d’alerte : « nos équipes, si besoin », sans trace ni contrôle.
La vraie question n’est pas de savoir si un administrateur peut techniquement accéder à vos données. C’est de savoir si vous le savez, si vous pouvez le refuser, et si vous en avez la trace.
3. Qui détient les clés de chiffrement ?
Une bonne réponse : vos données sont chiffrées par défaut, et pour les plus sensibles, vous pouvez détenir vous-même la clé.
Un signal d’alerte : « c’est chiffré », sans dire qui a la clé. Une donnée chiffrée dont le fournisseur détient seul la clé reste lisible par lui.
4. Quel contrat me lie à vous, et sur quoi repose votre produit ?
Une bonne réponse : des conditions d’utilisation, un DPA (le document qui dit ce que le fournisseur a le droit de faire de vos données), la liste des sous-traitants, le droit applicable, et les technologies sur lesquelles repose le produit.
Un signal d’alerte : aucun document écrit, des conditions qui changent sans préavis, ou un refus de dire sur quoi repose le produit.
5. Comment je récupère tout, et en combien de temps ?
Une bonne réponse : un export complet, dans un format ouvert que d’autres outils savent lire, dans un délai écrit dans le contrat, et que vous pouvez tester dès aujourd’hui.
Un signal d’alerte : un export partiel, payant, ou dans un format que seul ce fournisseur sait relire. Le jour où vous voudrez partir, vous serez coincé.
6. Et si vous disparaissez demain ?
Une bonne réponse : un préavis écrit, un délai pour récupérer vos données, et de votre côté, une sauvegarde chez un tiers.
Un signal d’alerte : « ça n’arrivera pas ». Les entreprises ferment, se font racheter, changent de stratégie. Les petites comme les grandes.
7. Qui paie si ça casse ?
Une bonne réponse : une assurance responsabilité civile professionnelle qui couvre bien cette activité, un plafond connu, et si possible une assurance cyber.
Un signal d’alerte : « on n’a jamais eu de problème ». C’est justement le jour où vous en aurez un que la réponse comptera.
« Mais je ne négocie rien avec un grand fournisseur »
C’est vrai. Une petite entreprise ne négocie pas son contrat avec Google ou Microsoft : elle l’accepte tel quel.
Mais un contrat écrit, public et daté, avec un DPA, une liste de sous-traitants publiée et des engagements de sécurité vérifiés par des auditeurs indépendants, vaut bien mieux qu’une promesse orale ou qu’aucun contrat du tout. Vous ne le négociez pas, mais vous savez exactement à quoi vous vous engagez. C’est ce que j’appelle la transparence contractuelle.
Et quand on peut poser ses conditions, il faut le faire. Une collectivité, par exemple, peut inscrire ces sept questions dans son cahier des charges : les réponses du fournisseur retenu deviennent alors des engagements, dès lors que son offre fait partie du marché.
Le contrat peut protéger mieux que le sol
L’Estonie garde depuis 2018 une copie de ses données gouvernementales au Luxembourg, dans une « ambassade de données » protégée par un accord entre les deux pays (e-Estonia, gouvernement du Luxembourg). Un État a jugé que ses données seraient mieux protégées hors de son territoire, par un engagement écrit, que chez lui sans copie de secours.
À votre échelle, c’est la même logique : ce qui vous protège, ce sont les engagements écrits de votre fournisseur. Son adresse, à elle seule, n’engage à rien.
Et la localisation, dans tout ça ?
Une seule question sur sept. Et même celle-là, bien posée, inclut les sauvegardes.
Les six autres sont les mêmes pour un fournisseur installé à Nouméa et pour un géant américain. Un fournisseur local qui y répond clairement, je le recommande sans hésiter. Un fournisseur local qui ne sait pas y répondre ne vous rend pas plus souverain qu’un autre : il vous rend seulement plus proche du problème.
Deux exemples concrets
Un artisan qui choisit son logiciel de devis et de factures. Il envoie les sept questions à deux éditeurs par e-mail, et note les réponses dans la grille. Celui qui répond clairement, avec un contrat et un export testable, prend une longueur d’avance, quel que soit son pays.
Une collectivité qui lance une consultation. Elle reprend les sept questions dans son cahier des charges, et demande l’attestation d’assurance du prestataire en vérifiant que son libellé couvre bien l’objet du marché.
Téléchargez la grille
Les sept questions, une bonne réponse, un signal d’alerte, et deux colonnes vides pour comparer deux fournisseurs : tout tient sur une page. La grille est gratuite, sans inscription. Imprimez-la avant votre prochain rendez-vous commercial.
Télécharger « Les sept questions à poser à votre fournisseur numérique » (PDF gratuit)
La suite de la série
Chaque jour, un article approfondit une partie de la carte, avec son mémo gratuit.
Rendez-vous demain, avec les questions 2 et 3 vues de plus près : qui peut lire vos données, et qui détient les clés.
Et si vous voulez faire le point sur les contrats de vos outils actuels, je vous accompagne : strategiezenit.com.
La souveraineté ne se déclare pas : elle se prouve.