La souveraineté numérique, ce n'est pas une adresse
Le 5 novembre, au salon Tech&Co, à Nouméa, j’ai participé à une table ronde sur l’open dataL'open data (ou données ouvertes) désigne des données mises à la disposition de tous, librement et gratuitement, pour être consultées, réutilisées et… et la souveraineté numérique. Trente minutes, trois intervenants : le format était court, et bien des aspects sont restés de côté. Je prends donc le relais ici, avec une série de neuf articles, un par jour.
Voici le premier. Il pose la méthode, et il vous offre une carte à imprimer.
Une question qui en cache beaucoup d’autres
Quand on parle de souveraineté numérique, une question arrive presque toujours en premier : où sont mes données ? À Nouméa, à Sydney, en Europe, aux États-Unis ?
C’est une bonne question. Mais ce n’est qu’UNE des questions.
Réduire la souveraineté à une adresse, c’est regarder un seul risque et oublier tous les autres.
Pour moi, une donnée est souveraine quand vous savez :
- où elle est ;
- qui peut y accéder ;
- sous quelle loi elle se trouve ;
- comment vous la récupérez ;
- comment la faire fonctionner en sécurité, de l’installation au dépannage, vous-même ou avec un prestataire sous contrat (et assurance) ;
- et que vous pouvez le prouver.
Un serveur installé chez vous, dont personne ne sait régler le pare-feu ni comprendre une panne, ne vous rend pas souverain : il vous laisse à la merci du premier incident. Une application sans conditions générales d’utilisation ou DPA, même hébergée en Nouvelle-Calédonie, ne vous rend pas souverain.
La localisation n’est qu’un de ces six points.
Un cas réel : local, mais sans aucune maîtrise
Récemment, j’ai accompagné une créatrice d’entreprise. On lui avait recommandé un logicielOutil. Application numérique qui permet de répondre à un besoin. de facturation calédonien. Ensemble, nous avons regardé le site et le produit :
- pas de conditions générales d’utilisation, ni de vente ;
- pas de DPA, ce contrat qui dit ce que le fournisseur a le droit de faire de vos données ;
- aucune politique de données.
Pour un outil qui contient les coordonnées de ses clients et ses pièces comptables, c’est assez moyen.
J’ai aussi demandé au développeur sur quelles technologies reposait son produit. Un logiciel connu avec une surcouche maison ? Une solution étrangère revendue sous un autre nom ? Un développement entièrement local ? La réponse compte : elle dit qui maintient l’outil, et où partent vraiment les données. Il n’a pas voulu répondre.
Le produit semble calédonien. Mais ma cliente ne savait ni où étaient ses données, ni qui pouvait y accéder, ni comment les récupérer. Local, oui. Maîtrisé, non.
Je ne suis pas contre le local : je suis contre l’absence de garanties, d’où qu’elle vienne. Un outil calédonien avec un contrat clair, un export de vos données et une sauvegarde documentée, je le recommande volontiers.
D’où je parle
Avant de créer Stratégie Zen IT, j’ai géré pendant dix-huit ans le datacenter du gouvernement de la Nouvelle-Calédonie. Je sais ce que demande une infrastructure locale pour être vraiment maîtrisée : des sauvegardes, des mises à jour, de la sécurité, des compétences, et du matériel et tout cela régulièrement renouvelé et à jour sur tous les aspects.
Aujourd’hui, je suis aussi partenaire de Google pour le cloudLe cloud (ou informatique en nuage) désigne le fait de stocker ses fichiers et d'utiliser des logiciels à distance, sur des serveurs accessibles via…. J’ai donc vu les deux côtés de la table. C’est parce que j’ai vu les deux que je ne regarde absolument pas l’adresse en premier.
Les neuf familles de risques, dans l’ordre
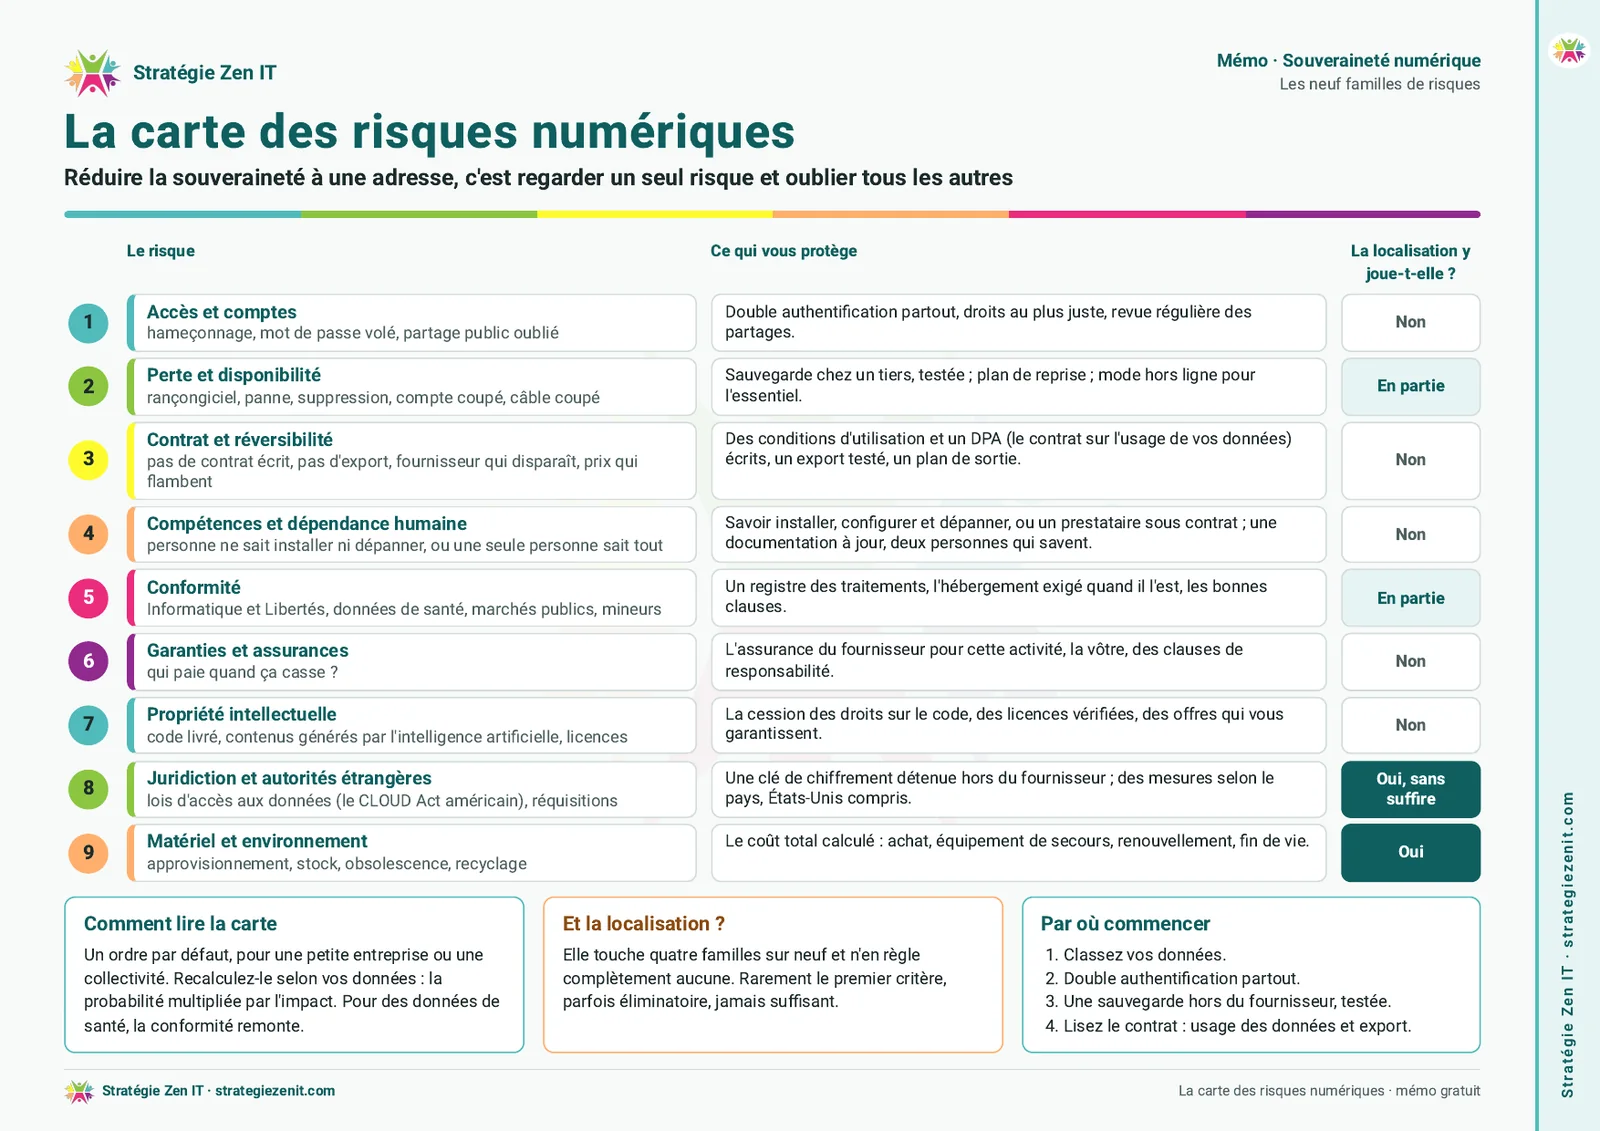
Plutôt que de choisir un lieu, je vous propose de regarder tous les risques, puis de les ranger. Voici l’ordre que je retiens par défaut pour une petite entreprise ou une collectivité, du plus fréquent au plus ciblé :
- Accès et comptes : un mot de passe volé, un e-mail piégé, un dossier partagé en public par erreur. C’est l’une des portes d’entrée les plus courantes.
- Perte et disponibilité : un rançongiciel, une panne, une suppression, un compte coupé, un câble sous-marin endommagé.
- Contrat et réversibilité : pas de contrat, pas d’export, un fournisseur qui disparaît ou qui double ses prix.
- Compétences et dépendance humaine : personne ne sait faire fonctionner vos outils, de l’installation au dépannage, ou une seule personne sait tout.
- Conformité : la loi Informatique et Libertés (RGPDLe RGPD (Règlement Général sur la Protection des Données) est la loi européenne qui encadre la collecte et l'utilisation des données personnelles des…), les données de santé, les marchés publics, les données de mineurs, etc.
- Garanties et assurances : quand ça casse ou que ça fuite, qui paie ?
- Propriété intellectuelle : à qui appartient le code livré, ce que produit l’intelligence artificielleL'IA (Intelligence Artificielle) est un ensemble de technologies qui permettent à une machine d'imiter des fonctions cognitives humaines, telles que…, les licences des logiciels utilisés.
- Juridiction et autorités étrangères : les lois qui permettent à un État d’exiger des données. Par exemple le CLOUD Act, une loi américaine qui permet aux autorités des États-Unis d’exiger d’un fournisseur américain des données, même stockées hors des États-Unis. Les autorités françaises ont le même pouvoir : la justice peut réquisitionner des données chez n’importe quel hébergeur, local compris. Et un petit hébergeur a rarement un service juridique pour contester une demande abusive, un rapport de transparence publié ou un engagement à vous prévenir.
- Matériel et environnement : l’approvisionnement, le stock, l’obsolescence, le recyclage. Sur une île, ce n’est pas un détail.
Cet ordre n’est pas gravé dans le marbre. Il se recalcule selon vos données : la probabilité qu’un problème arrive, multipliée par son impact. Si vous gérez des données de santé, la conformité remonte en tête.
Et la localisation, dans tout ça ?
Regardez la dernière colonne de la carte. La localisation touche quatre familles sur neuf : la disponibilité (le réseau, les câbles), la conformité (quand un hébergement précis est exigé), la juridiction et le matériel. Elle n’en règle complètement aucune.
Deux exemples pour le montrer.
Un hébergement en France ne vous met pas à l’abri de tout. Le 10 juin 2025, devant une commission d’enquête du Sénat, le directeur des affaires publiques et juridiques de Microsoft France a été interrogé sous serment. Pouvait-il garantir que des données de citoyens français ne seraient jamais transmises aux autorités américaines, sur leur injonction, sans l’accord des autorités françaises ? Sa réponse : non, même si ce n’était encore jamais arrivé (compte rendu du Sénat).
Ce qui protège, dans ce cas, ce n’est pas l’adresse du datacenter : c’est la personne qui détient la clé de chiffrementLe chiffrement est une technique qui rend une information illisible pour toute personne ne possédant pas la « clé » permettant de la déchiffrer, afin de…. Et un hébergeur local reste, lui aussi, soumis aux réquisitions de la justice française.
Un État peut placer ses données à l’étranger pour mieux les protéger. L’Estonie, l’un des pays les plus numérisés au monde, garde depuis 2018 une copie de ses données gouvernementales au Luxembourg, dans une « ambassade de données » (e-Estonia, gouvernement du Luxembourg). Elle est protégée par un accord entre les deux pays. La souveraineté y tient à un accord, pas au sol.
Ma règle tient en une phrase : la localisation est rarement le premier critère, parfois éliminatoire, jamais suffisant. Éliminatoire quand une règle impose un hébergement précis : pour des données classifiées, pour un marché public qui exige une qualification particulière, ou pour des données de santé. En France, ces dernières doivent être confiées à un hébergeur certifié « HDS », qui doit les stocker dans l’Espace économique européen, mais pas forcément en France (Agence du numérique en santé). Le RGPD, lui, n’impose aucun lieu : il encadre les transferts hors d’Europe. Vérifiez ce qui s’applique à votre activité sur le territoire.
Un paradoxe calédonien. La Nouvelle-Calédonie ne fait pas partie de l’Espace économique européen. Aucun hébergeur situé sur le territoire, y compris un GIP ou un GIE qui héberge pour ses membres, ne peut donc obtenir aujourd’hui la certification HDS. Pour les données les plus sensibles, être ici ne suffit pas : ce sont les garanties qui comptent.
La méthode, en cinq étapes
Pour choisir un outil ou un fournisseur, je suis toujours le même ordre. C’est l’usage qui guide les choix, pas le lieu.
- Le besoin : ce que vous devez faire, les données que vous allez y mettre, et les exigences qui en découlent (un hébergement particulier, si une règle l’impose pour vos données).
- Les fonctionnalités utiles pour combler ce besoin.
- Le contrat : les conditions d’utilisation, le DPA, la liste des sous-traitants, le droit applicable, l’export de vos données.
- La technique : qui détient les clés, qui a accès à quoi, où sont les journaux d’accès, où est la sauvegarde, et qui sait faire fonctionner le tout, de l’installation au dépannage : vous ou un prestataire sous contrat (moi ?).
- Des mesures de sécurité adaptées au pays du fournisseur et de ses sous-traitants. Pour tous les pays, États-Unis compris.
Deux exemples concrets
Une petite entreprise et son logiciel de facturation. Ses données : des clients, des factures, des pièces comptables. Ses priorités : la double authentificationLa double authentification (ou 2FA, authentification à deux facteurs) est une mesure de sécurité qui ajoute une seconde vérification à votre mot de passe… (un code en plus du mot de passe), un export régulier de ses factures, un contrat qui dit ce que le fournisseur fait de ses données. Que le serveur soit à Nouméa ou ailleurs passe après.
Une collectivité et des données de santé. Ici, l’ordre change. La conformité remonte en tête, et si un hébergement particulier est exigé, il devient un critère éliminatoire. Mais une fois ce critère rempli, toutes les autres questions restent posées : qui accède, qui sauvegarde, qui fait fonctionner le tout, comment on récupère tout, et qui paie en cas d’incident.
Téléchargez la carte des risques
J’ai résumé tout cela sur une page : les neuf familles de risques dans l’ordre, ce qui vous protège pour chacune, et la place réelle de la localisation. Elle est gratuite, sans inscription. Imprimez-la, partagez-la avec votre équipe ou avec vos élus.
Télécharger « La carte des risques numériques » (PDF gratuit)
La suite de la série
Chaque jour, un article approfondit une partie de la carte, avec son mémo gratuit.
Rendez-vous demain, avec la première étape : classer vos données.
Et si vous voulez faire le point sur vos propres outils, votre entreprise ou votre collectivité, je vous accompagne : strategiezenit.com.
La souveraineté ne se déclare pas : elle se prouve.