Avant de choisir un outil, classez vos données
Deuxième article de ma série sur la souveraineté numérique, née d’une table ronde au salon Tech&Co : neuf articles, un par jour, pour montrer que la souveraineté de vos données tient à la maîtrise que vous en avez, bien plus qu’à leur adresse.
Hier, je vous proposais une carte des neuf familles de risques pour sortir de la seule question « où sont mes données ? ». Aujourd’hui, on commence par la première étape de la méthode, celle qu’on saute presque toujours : classer vos données.
Un cas réel : la décision la plus utile n’a pas porté sur l’outil
J’ai travaillé sur des applications qui suivent des données de santé de mineurs. Dès l’expression du besoin, nous avons repris chaque information demandée, une par une, avec une question simple : en a-t-on vraiment besoin ?
Résultat : seule l’année de naissance est conservée, pas la date complète, et aucun champ de texte libre n’est proposé. Une interface anonymisée permet de consulter les écrans sans aucun nom, et les tableaux de bord travaillent sur des données anonymisées.
Ce travail n’a demandé aucune technologie de plus. Il a pourtant réduit le risque bien plus qu’un hébergement plus cher ne l’aurait fait. Une donnée que vous n’avez pas ne peut ni fuir, ni se perdre.
Pourquoi commencer par les données
On ne protège pas une photo de son déjeuner comme une copie de sa pièce d’identité. C’est le principe de la défense proportionnée : chaque donnée mérite une protection à la mesure de ce qu’elle vaut, et de ce qu’elle coûterait si elle vous échappait.
Si vous choisissez l’outil avant d’avoir classé vos données, vous risquez l’une de ces deux erreurs :
- Trop protéger ce qui ne le mérite pas, et vous vous compliquez la vie à coups de procédures que personne ne suit ;
- Pas assez protéger ce qui compte, parce que l’outil a été choisi pour ses fonctionnalités ou son design, sans regarder ce qu’on allait y mettre.
Le niveau de vos données décide de la suite : l’outil, le contrat, puis la sécurité. Dans cet ordre. C’est aussi ce classement qui recalcule l’ordre de la carte des risques : avec des données de santé, la conformité remonte en tête.
Trois questions pour chaque type de donnée
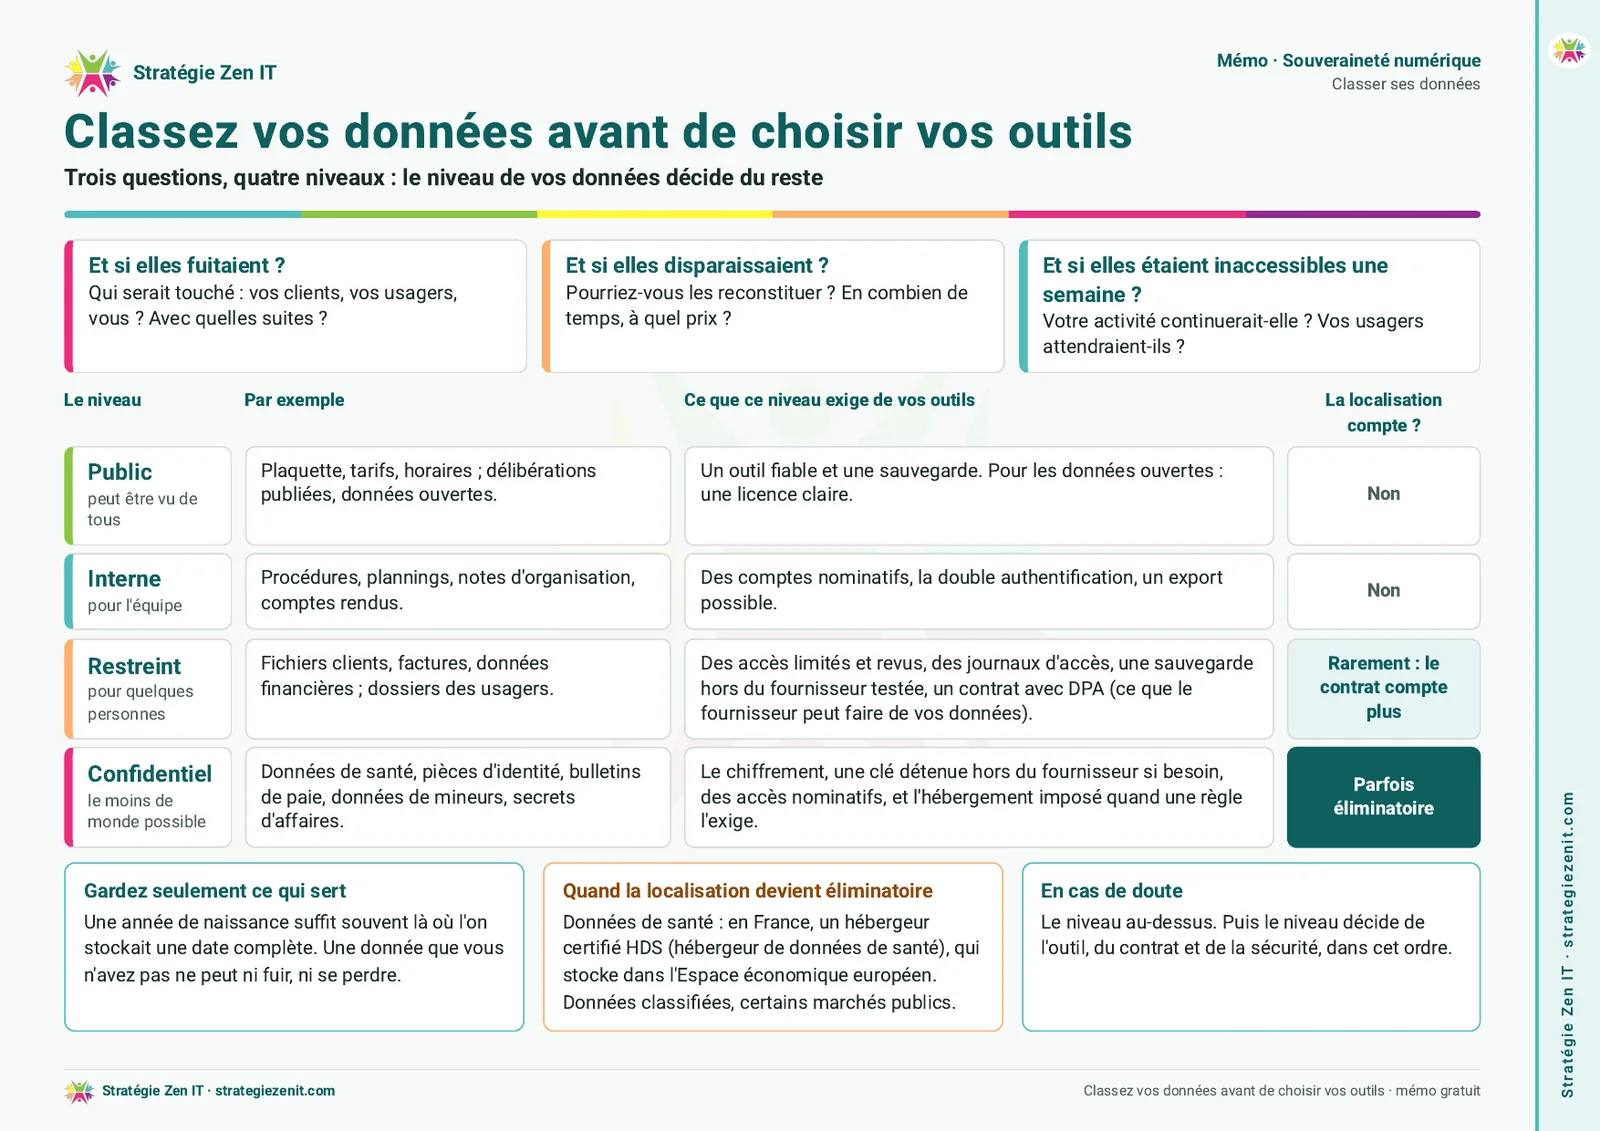
Prenez chaque type de données que vous manipulez (vos factures, vos fichiers clients, vos plannings, vos dossiers d’usagers) et posez-vous trois questions :
- Et si elles fuitaient ? Qui serait touché : vos clients, vos usagers, vous ? Avec quelles suites : financières, juridiques, humaines, pour votre réputation ?
- Et si elles disparaissaient ? Pourriez-vous les reconstituer ? En combien de temps, et à quel prix ?
- Et si elles étaient inaccessibles une semaine ? Votre activité continuerait-elle ? Vos usagers attendraient-ils ?
Ces trois questions couvrent les trois façons de perdre la maîtrise de vos données : quelqu’un d’autre les voit, elles n’existent plus, ou vous ne pouvez plus vous en servir.
Quatre niveaux suffisent
Inutile d’inventer une classification à dix cases. Quatre niveaux couvrent l’essentiel :
- Public : ce qui peut être vu de tous. Une plaquette, vos tarifs, vos horaires. Pour une collectivité, les délibérations publiées et les données ouvertes.
- Interne : ce qui sert à l’équipe. Les procédures, les plannings, les notes d’organisation, les comptes rendus.
- Restreint : ce que seules quelques personnes doivent voir. Les fichiers clients, les factures, les données financières. Pour une collectivité, les dossiers des usagers.
- Confidentiel : le moins de monde possible. Les données de santé, les pièces d’identité, les bulletins de paie, les données de mineurs, les secrets d’affaires éventuellement.
En cas de doute entre deux niveaux, choisissez celui du dessus. Il est plus facile d’assouplir ensuite que de rattraper une fuite.
Ce que chaque niveau exige de vos outils
C’est là que le classement devient utile : il transforme une inquiétude floue en exigences précises.
- Public : un outil fiable et une sauvegarde. Pour des données ouvertes, une licence claire qui dit ce que chacun peut en faire.
- Interne : des comptes nominatifs (un compte par personne, jamais de compte partagé), la double authentificationLa double authentification (ou 2FA, authentification à deux facteurs) est une mesure de sécurité qui ajoute une seconde vérification à votre mot de passe… (un code en plus du mot de passe), et la possibilité d’exporter vos données.
- Restreint : des accès limités et revus régulièrement, des journaux qui gardent la trace de qui a ouvert quoi, une sauvegarde chez un tiers indépendant du fournisseur et testée, et un contrat avec un DPA, ce document qui dit ce que le fournisseur a le droit de faire de vos données.
- Confidentiel : en plus, le chiffrementLe chiffrement est une technique qui rend une information illisible pour toute personne ne possédant pas la « clé » permettant de la déchiffrer, afin de…, une clé de chiffrement détenue hors du fournisseur si la sensibilité l’exige, des accès nominatifs au strict nécessaire, et l’hébergement imposé quand une règle l’exige.
Et la localisation, dans tout ça ?
Regardez la dernière colonne du mémo.
- Pour vos données publiques et internes, la localisation ne joue pratiquement aucun rôle. Ce qui compte, c’est que l’outil fonctionne et que vous puissiez récupérer vos données.
- Pour vos données restreintes, elle compte rarement : le contrat, le droit applicable et les accès comptent bien plus que l’adresse du serveur.
- Pour vos données confidentielles, elle peut devenir éliminatoire. Pour des données de santé, par exemple, la France impose un hébergeur certifié « HDS » (hébergeur de données de santé), qui doit les stocker dans l’Espace économique européen (Agence du numérique en santé). J’expliquais dans le premier article pourquoi c’est un vrai paradoxe pour la Nouvelle-Calédonie.
Autrement dit : c’est le classement de vos données qui vous dit si la localisation compte. Pas l’inverse.
Deux exemples concrets
Un artisan. Ses photos de chantier sont publiques avec l’accord du client, internes sinon. Ses devis, ses factures et son fichier clients sont restreints. La copie de la pièce d’identité d’un client, s’il en a vraiment besoin, est confidentielle. Ses priorités : la double authentification sur sa messagerie, un export régulier de ses factures, et la suppression des pièces d’identité dont il n’a plus l’usage.
Une collectivité. Les délibérations publiées et les données ouvertes sont publiques. Les plannings des services sont internes. Les dossiers des usagers sont restreints. Les données sociales ou de santé peuvent être confidentielles, et c’est surtout pour elles que la question de l’hébergement imposé se pose. Inutile d’appliquer à tout le monde les contraintes de ces dernières : on ne ferait que compliquer le travail de tous les services.
Classer vos données en une heure
Vous n’avez pas besoin d’un audit de six mois pour commencer. Pour une petite structure, une heure suffit à poser les bases :
- Listez vos types de données, pas vos fichiers : « factures », « dossiers clients », « plannings ». Une quinzaine de lignes suffit souvent.
- Posez les trois questions à chaque ligne.
- Attribuez un niveau, en montant d’un cran en cas de doute.
- Barrez ce que vous n’avez pas besoin de garder. C’est souvent la mesure la plus efficace.
- Regardez vos outils actuels : la donnée la plus sensible qu’ils contiennent est-elle protégée comme son niveau l’exige ?
Téléchargez le mémo
Les trois questions, les quatre niveaux, ce que chacun exige et la place réelle de la localisation tiennent sur une page. Le mémo est gratuit, sans inscription : imprimez-le, et faites l’exercice avec votre équipe.
Télécharger « Classez vos données avant de choisir vos outils » (PDF gratuit)
La suite de la série
Chaque jour, un article approfondit une partie de la carte, avec son mémo gratuit.
Rendez-vous demain, avec le contrat : les sept questions à poser à votre fournisseur numérique, qu’il soit local ou non.
Et si vous voulez classer les données de votre entreprise ou de votre collectivité avec un regard extérieur, je vous accompagne : strategiezenit.com.
La souveraineté ne se déclare pas : elle se prouve.